Wenn plötzlich nichts mehr geht – was ein Cyberangriff für ein Unternehmen bedeutet

Ein Geschäftsführer berichtet aus eigener Erfahrung – und erklärt, warum er das Thema Cyberrisk heute völlig anders bewertet.
Cyberangriffe sind längst kein Risiko mehr, das nur internationale Konzerne, Banken oder große Industrieunternehmen betrifft. Mittelständische Unternehmen sind ebenso abhängig von funktionierenden IT-Systemen – und können durch einen erfolgreichen Angriff innerhalb weniger Stunden weitgehend handlungsunfähig werden.
Einer unserer Kunden musste genau diese Erfahrung im August 2026 machen.
Er ist Geschäftsführer eines mittelständischen Unternehmens und wurde Opfer eines Cyberangriffs, bei dem Daten auf den betrieblichen Servern verschlüsselt wurden. Eine Cyberrisk-Versicherung bestand zum Zeitpunkt des Angriffs nicht.
Wir haben ihn gebeten, seine Erfahrungen aufzuschreiben.
"Morgens funktionierte plötzlich nichts mehr"
"Ich bin seit vielen Jahren Geschäftsführer eines mittelständischen Unternehmens. Wir haben schwierige Phasen erlebt, wirtschaftliche Veränderungen, verlorene Ausschreibungen, Investitionen und viele Situationen, in denen unternehmerische Entscheidungen gefragt waren.
Auf eines war ich trotzdem nicht wirklich vorbereitet: auf den Moment, in dem morgens plötzlich die eigene IT nicht mehr funktioniert."
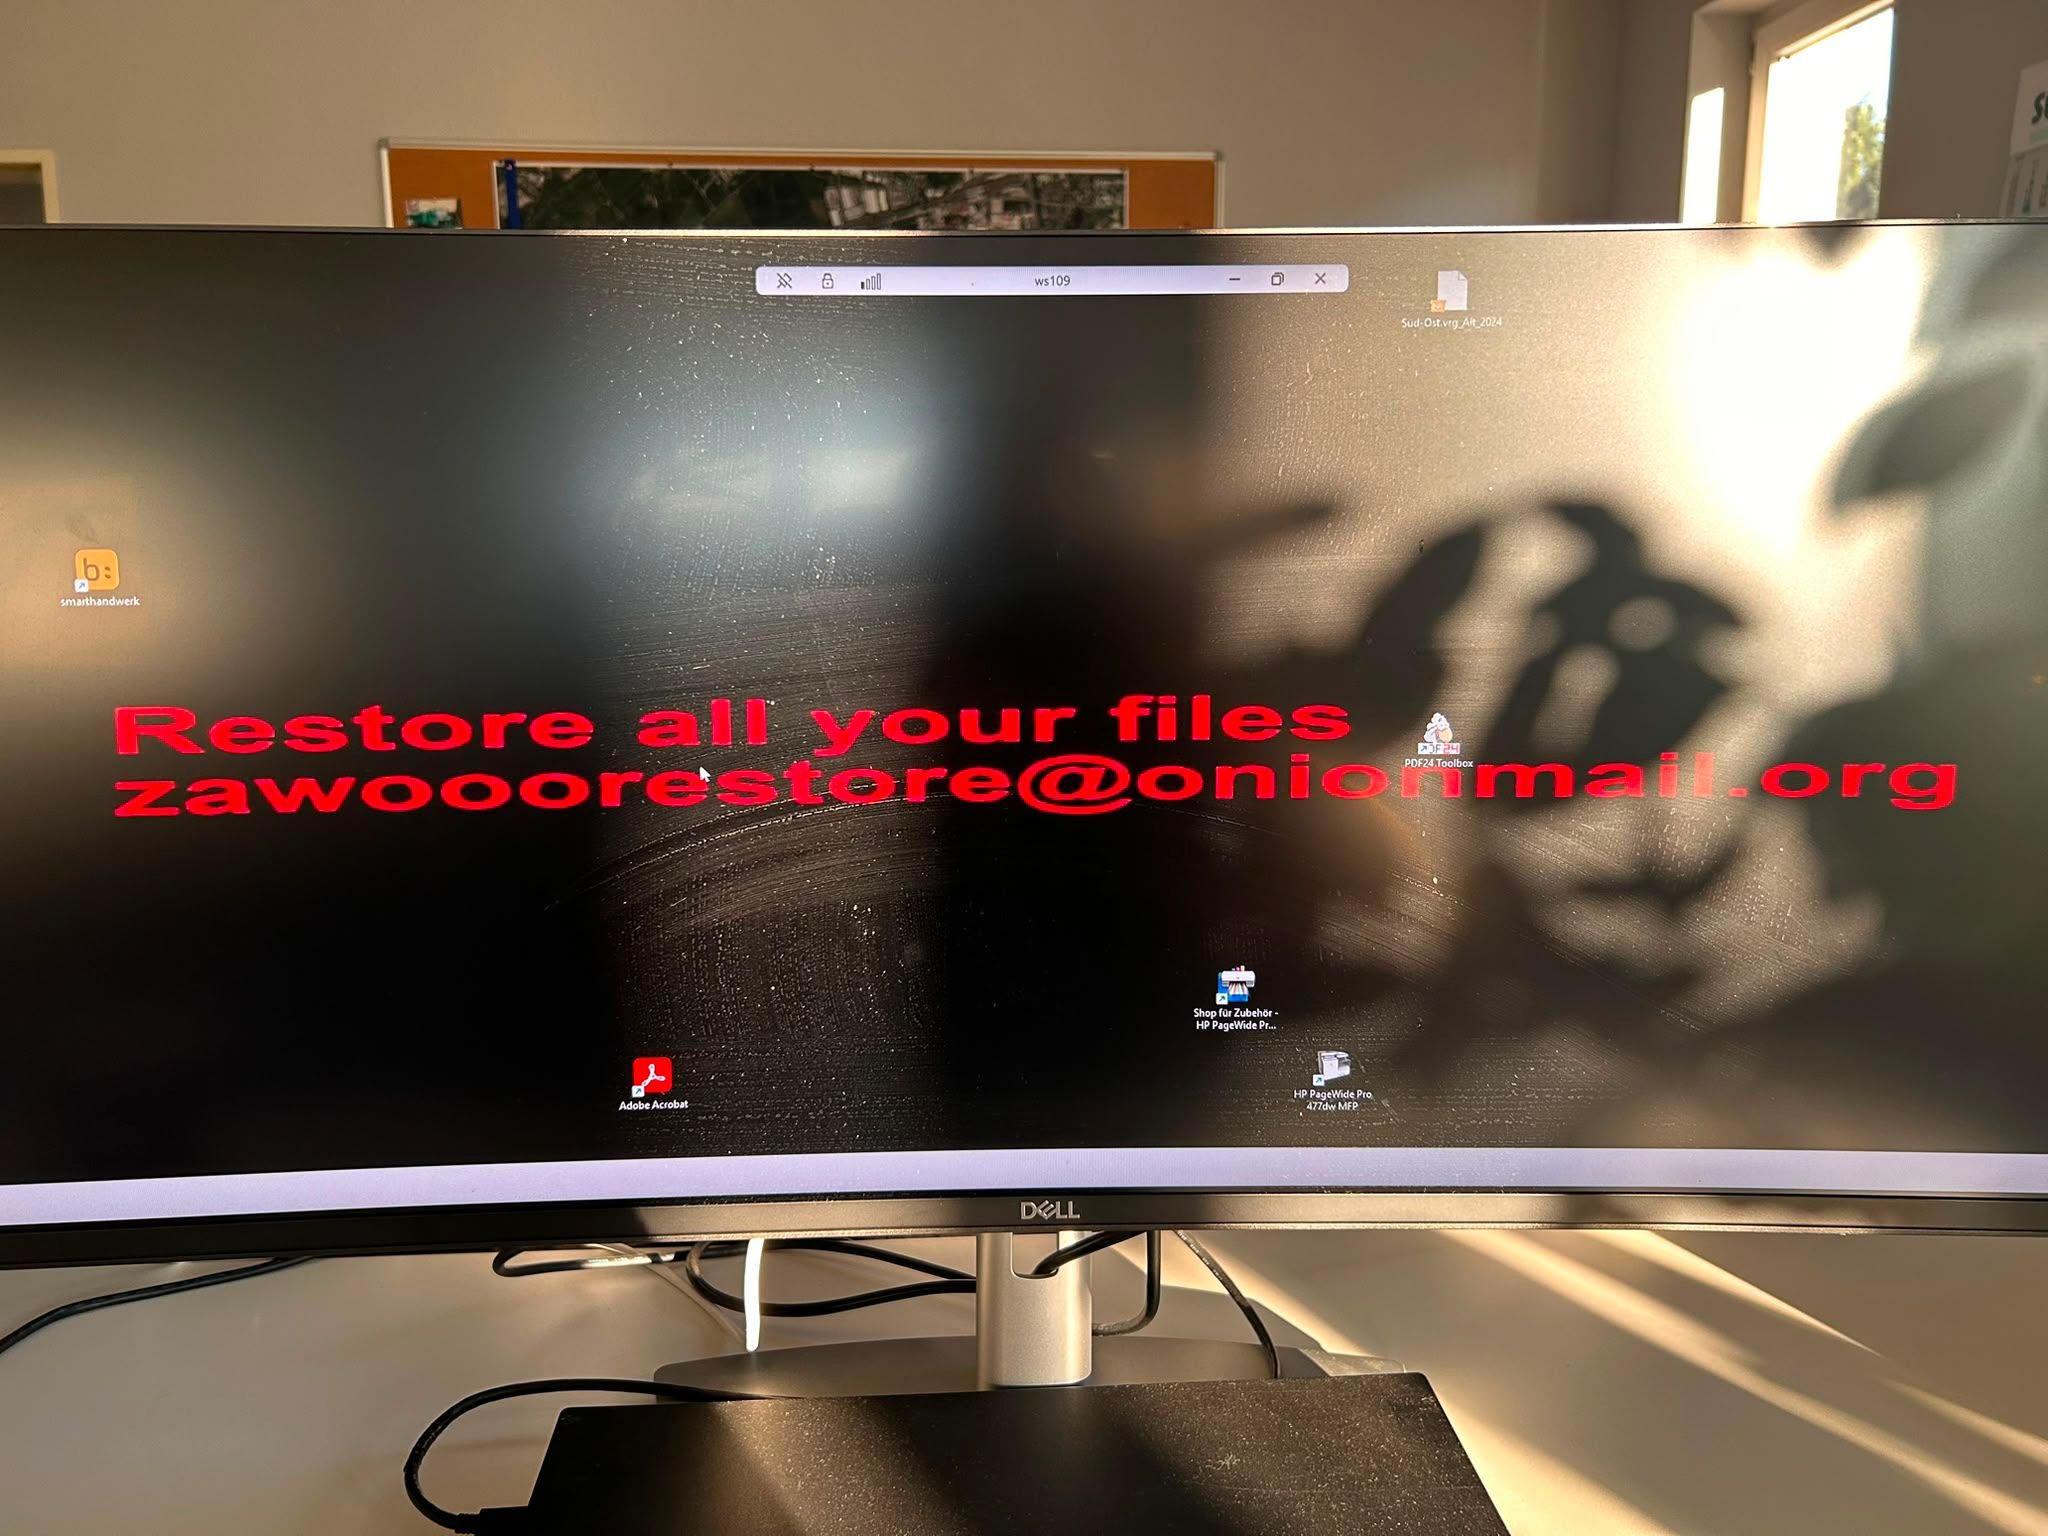 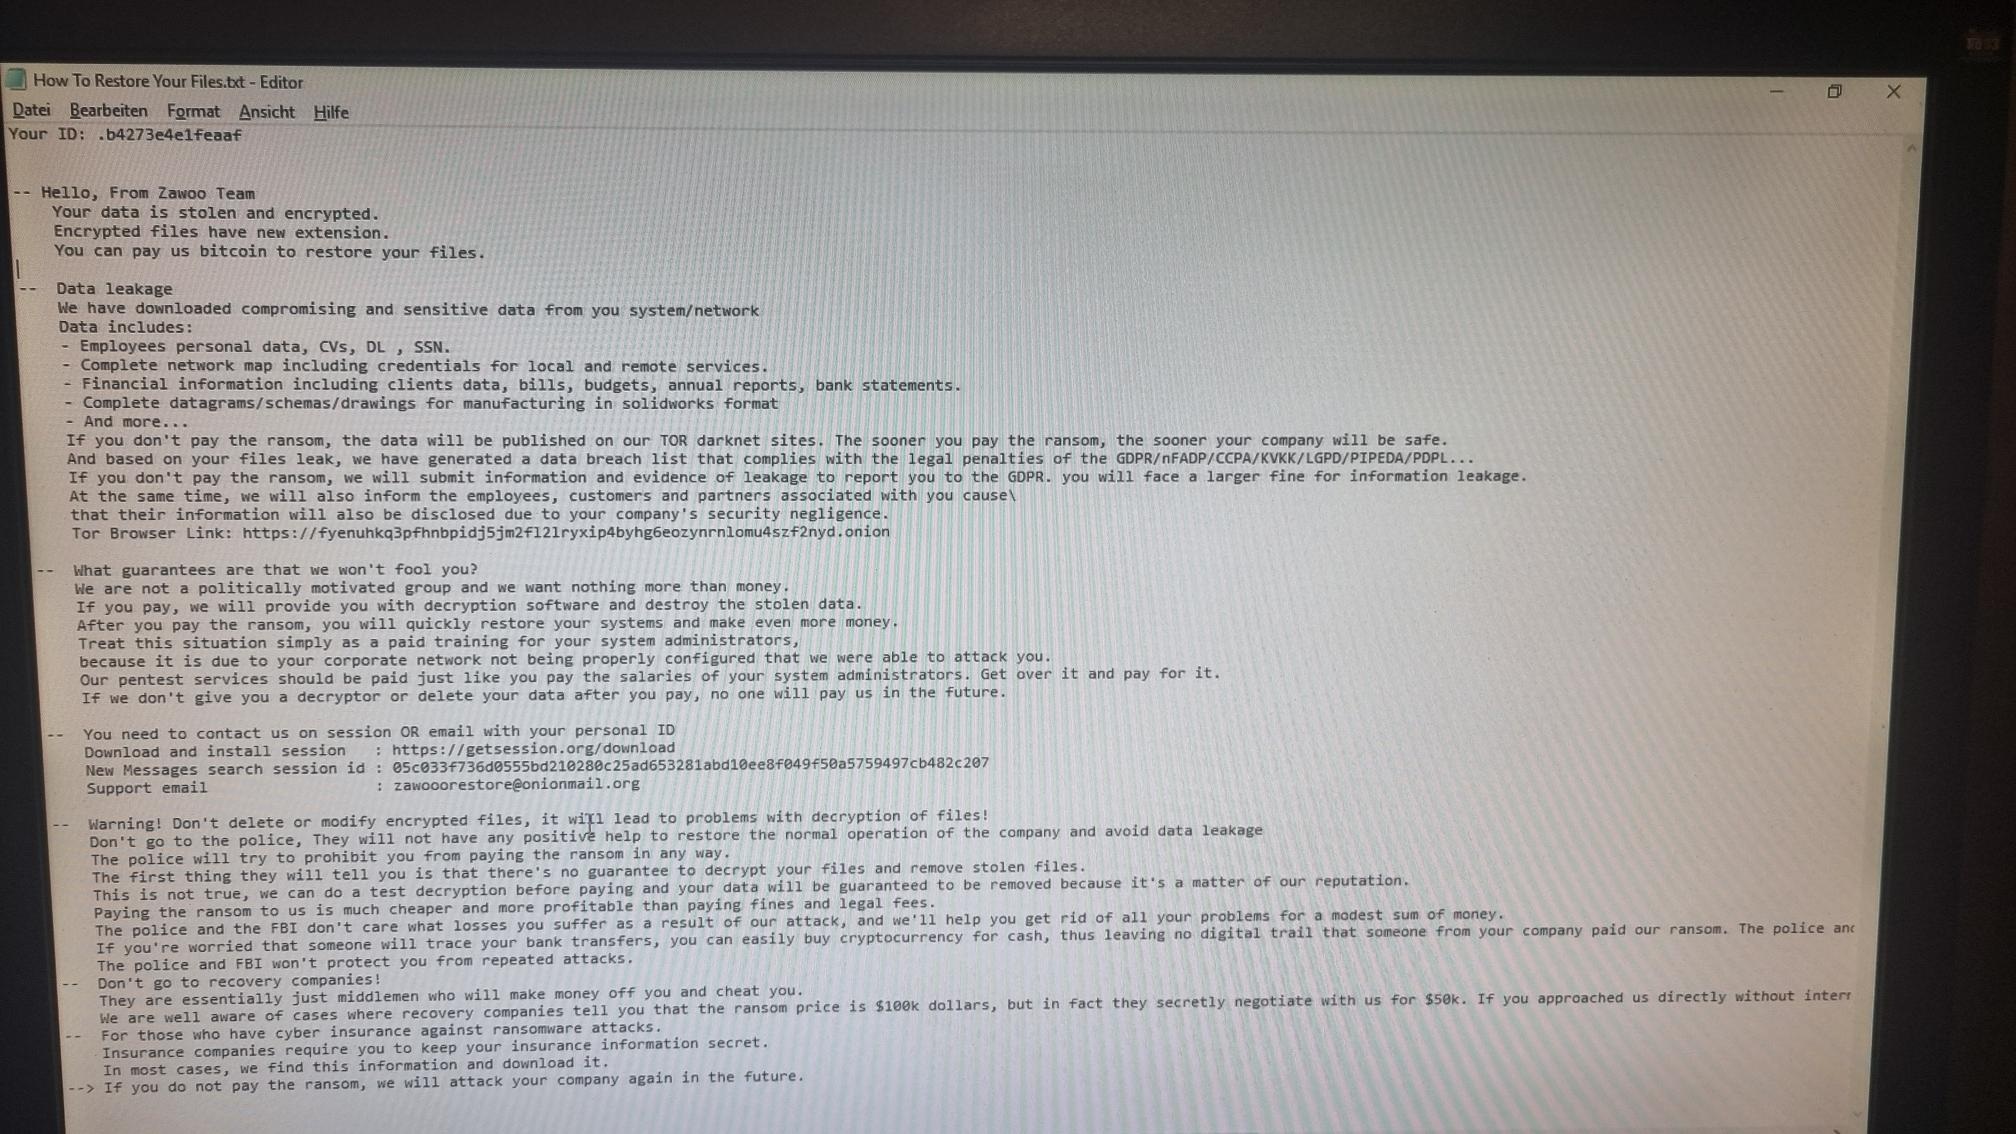 |
Diese Meldungen erhielt unser Kunde von den Erpressern.
Am 25. August 2026, kurz nach 7.00 Uhr, erhielt der Geschäftsführer die Nachricht eines Mitarbeiters, dass etwas mit den IT-Systemen nicht stimmte.
Sehr schnell wurde deutlich: Das Unternehmen war Opfer eines Cyberangriffs geworden. Daten auf den Servern waren verschlüsselt. E-Mail, Programme und zentrale Arbeitsabläufe standen nicht mehr wie gewohnt zur Verfügung.
Von diesem Augenblick an ging es nicht mehr um das normale Tagesgeschäft
Systeme mussten vom Netz genommen, Zugänge gesperrt, Passwörter geändert und IT-Spezialisten eingeschaltet werden. Gleichzeitig musste geklärt werden, welche Systeme betroffen waren, ob Datensicherungen verfügbar und verwendbar waren und ob möglicherweise Daten abgeflossen waren.
Datenschutzbeauftragter, IT-Forensiker und Polizei werden in einer solchen Situation innerhalb kürzester Zeit zu Ansprechpartnern der Geschäftsführung.
Und trotzdem muss das Unternehmen weiterlaufen.
Ein Cyberangriff ist viel mehr als ein IT-Problem
Genau hier liegt nach unserer Erfahrung eine der grössten Fehleinschätzungen beim Thema Cyberrisk.
Ein Cyberangriff wird häufig als technisches Problem betrachtet: Ein Server funktioniert nicht, Daten sind verschlüsselt oder ein Computer ist mit Schadsoftware infiziert.
Tatsächlich kann daraus innerhalb kürzester Zeit ein betriebswirtschaftliches Problem werden.
Denn heute hängen nahezu sämtliche zentralen Unternehmensprozesse von funktionierender IT ab:
- E-Mail und Kommunikation
- Buchhaltung und Lohnabrechnung
- Rechnungsstellung
- Warenwirtschaft und Auftragsverwaltung
- Zeiterfassung
- Dokumentenmanagement
- Telefonie
- Kundendatenbanken
- Termin- und Einsatzplanung
- Banking und Zahlungsverkehr
Sind zentrale Systeme verschlüsselt oder müssen sie aus Sicherheitsgründen abgeschaltet werden, steht deshalb häufig nicht nur „die EDV“ still.
Im schlimmsten Fall steht das Unternehmen still
Was technisch bei einem solchen Angriff passiert
Bei sogenannten Ransomware-Angriffen versuchen Cyberkriminelle, Zugriff auf die IT-Infrastruktur eines Unternehmens zu erhalten.
Die möglichen Einfallstore sind vielfältig: kompromittierte Zugangsdaten, Phishing-E-Mails, Sicherheitslücken in Software, unzureichend geschützte Fernzugänge oder bereits infizierte Endgeräte.
Ist ein Angreifer erst einmal im Netzwerk, versucht er häufig, seine Berechtigungen auszuweiten und weitere Systeme zu erreichen. Besonders kritisch wird es, wenn nicht nur einzelne Arbeitsplatzrechner, sondern zentrale Server, Verzeichnisdienste, virtuelle Maschinen oder sogar Sicherungssysteme betroffen sind.
Moderne Angriffe beschränken sich zudem längst nicht immer auf die Verschlüsselung von Daten.
Bei der sogenannten Double Extortion werden Daten vor der Verschlüsselung kopiert. Anschließend kann mit zwei Szenarien gedroht werden: Das Unternehmen soll für die Entschlüsselung seiner Systeme zahlen und zugleich verhindern, dass gestohlene Daten veröffentlicht oder anderweitig verwendet werden.
Damit wird aus dem technischen IT-Ausfall möglicherweise zusätzlich ein Datenschutz-, Haftungs- und Reputationsproblem.
Und gleichzeitig läuft das Unternehmen weiter
Der betroffene Geschäftsführer beschreibt einen Punkt, der sich in theoretischen Risikoanalysen kaum vermitteln lässt:
"Mitarbeiter wollen wissen, wie es weitergeht. Löhne müssen abgerechnet werden. Rechnungen müssen geschrieben werden. Kunden erwarten Antworten. Fahrzeuge, Aufträge und Verpflichtungen verschwinden schliesslich nicht, nur weil die EDV ausgefallen ist."
Genau das macht einen Cyber-Schaden so problematisch.
Die Kosten entstehen auf mehreren Ebenen gleichzeitig
IT-Spezialisten müssen feststellen, wie der Angreifer in das System gelangt ist und welche Systeme betroffen sind. Rechner und Server müssen bereinigt oder vollständig neu aufgesetzt werden. Daten müssen aus Backups wiederhergestellt werden. Unter Umständen müssen Server, Speichersysteme oder andere Hardware ersetzt werden. Bei unserem Kunden war es notwendig, neben dem Server auch weitere Hardware zu erneuern. Allein dies verursachte Kosten im mittleren 5-stelligen Bereich.
Parallel können Kosten für Datenschutzexperten, Rechtsanwälte und Krisenkommunikation entstehen.
Und während all das geschieht, kann der normale Umsatz teilweise oder vollständig ausfallen.
Die Datensicherung allein reicht nicht
Ein häufiges Argument in unseren Beratungsgesprächen lautet:
„Wir haben doch ein Backup.“
Eine funktionierende Datensicherung ist unverzichtbar und gesetzlich vorgeschrieben. Sie ersetzt aber weder ein professionelles IT-Sicherheitskonzept noch eine Cyberrisk-Versicherung.
Im Schadenfall stellen sich nämlich weitere Fragen:
Ist das Backup vom produktiven Netzwerk ausreichend getrennt? Wurde es möglicherweise ebenfalls kompromittiert? Wann wurde zuletzt geprüft, ob eine vollständige Wiederherstellung tatsächlich funktioniert? Wie lange dauert es, bis mehrere Terabyte Unternehmensdaten zurückgespielt und die benötigten Anwendungen wieder eingerichtet sind?
Und selbst wenn sämtliche Daten wiederhergestellt werden können, bleiben die Kosten für IT-Forensik, Wiederaufbau der Systeme und Betriebsunterbrechung bestehen.
Ein Backup sichert Daten. Eine Cyberrisk-Versicherung soll die wirtschaftlichen Folgen eines Cyber-Schadens absichern und professionelle Hilfe organisieren.
Beides gehört deshalb zu einem vernünftigen Cyberrisk-Management.

Der Wert einer Cyberrisk-Versicherung zeigt sich nicht erst bei der Entschädigung
Aus unserer Sicht wird die Cyberrisk-Versicherung häufig zu sehr auf die reine Kostenerstattung reduziert.
Mindestens genauso wichtig können die Assistance- und Krisenleistungen sein.
Ein guter Cyberrisk-Vertrag stellt im Ernstfall spezialisierte Dienstleister zur Verfügung. Dazu können – abhängig vom jeweiligen Versicherer und Tarif – insbesondere IT-Forensiker, Datenschutzexperten, spezialisierte Rechtsanwälte und Krisenkommunikationsberater gehören.
Typische Leistungsbereiche einer Cyberrisk-Versicherung können beispielsweise sein:
- IT-Forensik und Wiederherstellung: Spezialisten untersuchen den Angriff, grenzen betroffene Systeme ein und unterstützen beim Wiederaufbau der IT.
- Betriebsunterbrechung: Fällt der Geschäftsbetrieb aufgrund eines versicherten Cyber-Ereignisses aus, können je nach Vertragsgestaltung der entgangene Betriebsgewinn beziehungsweise fortlaufende Kosten abgesichert sein.
- Wiederherstellung von Daten und Systemen: Kosten für die Rekonstruktion beziehungsweise Wiederherstellung von Daten und IT-Systemen können versichert sein.
- Datenschutz und Haftpflicht: Werden personenbezogene Daten kompromittiert, können datenschutzrechtliche Prüfungen und Ansprüche Dritter relevant werden.
- Krisenmanagement: Bei größeren Vorfällen kann professionelle Unterstützung bei der internen und externen Kommunikation notwendig werden.
Welche Leistungen tatsächlich versichert sind, hängt allerdings erheblich von den jeweiligen Versicherungsbedingungen ab.
Deshalb sollte eine Cyberrisk-Versicherung nicht allein nach der Jahresprämie ausgewählt werden.
"Wir sind doch kein Konzern"
Der betroffene Geschäftsführer kannte das Thema Cyber-Versicherung bereits vor dem Angriff. Wie in vielen mittelständischen Unternehmen wurde das Risiko jedoch anders eingeschätzt.
"Man kennt seine Mitarbeiter, hat einen Administrator, Datensicherungen, Virenschutz und Passwörter. Man denkt: Wir sind doch kein Konzern. Warum sollte ausgerechnet jemand uns angreifen? Heute weiss ich: Genau diese Überlegung ist gefährlich."
Cyberkriminalität funktioniert heute in weiten Teilen automatisiert und arbeitsteilig. Angreifer müssen ein Unternehmen nicht persönlich kennen und gezielt ausgesucht haben.
Automatisierte Systeme suchen permanent nach erreichbaren Systemen, bekannten Sicherheitslücken und kompromittierbaren Zugängen.
Deshalb ist die Frage nicht allein:
„Warum sollte jemand gerade unser Unternehmen angreifen?“ Die bessere Frage lautet: „Was passiert, wenn ein Angriff bei uns erfolgreich ist?“
Eine einfache Frage für jeden Geschäftsführer
Der Geschäftsführer unseres Kunden formuliert nach seiner Erfahrung einen bemerkenswert einfachen Stresstest:
Was passiert mit meinem Unternehmen, wenn morgen früh für eine Woche kein Server, keine E-Mail, keine Buchhaltung und keine zentrale Unternehmenssoftware mehr zur Verfügung steht?
Wir würden diese Frage sogar noch etwas "erweitern:
Wie lange kann Ihr Unternehmen ohne seine IT arbeiten – und was kostet jeder einzelne Tag?
Wer darauf keine belastbare Antwort geben kann, sollte sich mit zwei Themen beschäftigen: der technischen und organisatorischen IT-Sicherheit sowie der finanziellen Absicherung des verbleibenden Restrisikos.
Denn auch eine sehr gute Cyberrisk-Versicherung ersetzt keine angemessene IT-Sicherheit.
Umgekehrt kann selbst eine professionelle IT-Infrastruktur keinen hundertprozentigen Schutz vor einem erfolgreichen Angriff gewährleisten.
Beide Bausteine gehören zusammen
Meine Antwort darauf ist heute eindeutig: Ja!
Nach dem Angriff bewertet der betroffene Geschäftsführer seine frühere Entscheidung anders:
"Dabei stellt man sich zwangsläufig auch die Frage: Hätte ich dieses Risiko vorher besser absichern können? Meine Antwort darauf ist heute eindeutig: Ja.
Ich würde keinem Unternehmer Angst machen wollen. Angst ist ein schlechter Berater. Aber ich würde jedem Unternehmer empfehlen, sich mit seiner IT-Sicherheit und mit einer Cyber-Versicherung zu beschäftigen. Nicht irgendwann. Sondern solange noch alles funktioniert. Denn eine Versicherung schliesst man bekanntlich nicht ab, wenn das Haus bereits brennt.
Ich hätte mir gewünscht, diese Erkenntnis nur aus einem Beratungsgespräch gewonnen zu haben. Stattdessen musste ich sie selbst erleben."
A. R.
Geschäftsführer eines mittelständischen Unternehmens

Unser Fazit
Dieser Schadenfall ist für uns besonders eindrücklich, weil er nicht aus einer Schadenstatistik oder einer Versicherer-Präsentation stammt.
Er ist einem unserer Kunden tatsächlich passiert.
Und er zeigt, dass die entscheidende Frage beim Cyberrisk nicht lautet, ob ein Unternehmen groß, bekannt oder für Hacker vermeintlich interessant ist.
Entscheidend ist vielmehr, wie abhängig das Unternehmen von seiner IT ist und welche wirtschaftlichen Folgen entstehen, wenn diese plötzlich nicht mehr funktioniert.
Eine Cyberrisk-Versicherung kann einen Angriff nicht verhindern. Sie kann aber dafür sorgen, dass ein Unternehmen im entscheidenden Moment auf spezialisierte Hilfe zurückgreifen kann und die finanziellen Folgen eines versicherten Angriffs nicht allein tragen muss.
Wie gut wäre Ihr Unternehmen vorbereitet?
Wir analysieren gemeinsam mit Ihnen, welche Auswirkungen ein mehrtägiger IT-Ausfall auf Ihr Unternehmen hätte, welche Absicherung bereits vorhanden ist und welche Leistungen eine Cyberrisk-Versicherung in Ihrem konkreten Fall bieten sollte.
Warten Sie mit dieser Prüfung nicht bis zum Schadenfall!
Sprechen Sie uns an. Wir prüfen Ihr Cyber-Risiko und entwickeln gemeinsam mit Ihnen einen passenden Versicherungsschutz.
© Tausend Finanz GmbH 2026